

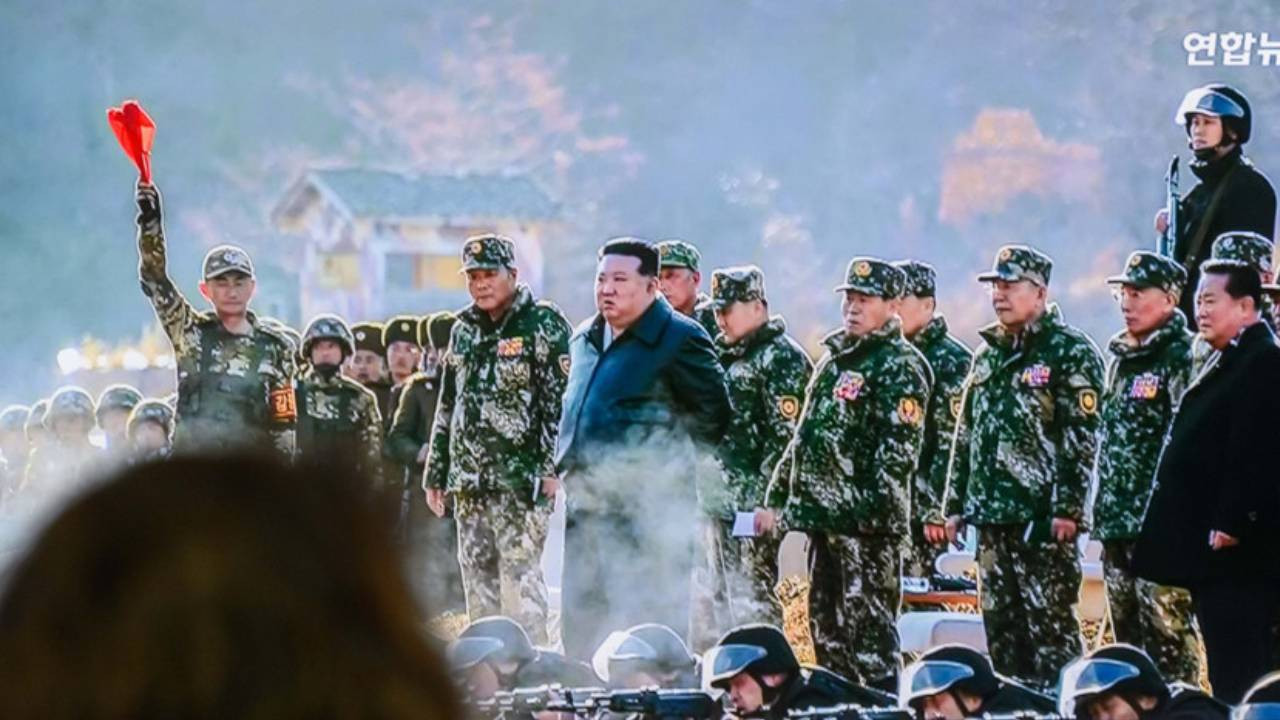
Kripto para piyasası tarihinin en büyük siber saldırısının failleri netleşiyor.
BBC'nin haberine göre önde gelen blokzincir analiz şirketleri TRM Labs ve Chainalysis, Binance borsasına yönelik 6,3 milyar dolarlık devasa hack saldırısının arkasında "yüksek güvenilirlikle" Kuzey Kore devlet destekli korsan grubu Lazarus Group’un (TraderTraitor olarak da biliniyor) bulunduğunu duyurdu.
İnternet erişiminin son derece kısıtlı ve sıkı denetim altında olduğu Kuzey Kore, son yıllarda küresel siber suçların ana merkezi haline gelmekle suçlanıyor.
Uzmanlar, Kuzey Kore lideri Kim Jong Un yönetiminin uluslararası yaptırımların etkisini kırmak ve rejimi finanse etmek amacıyla sistemli bir şekilde siber hırsızlığa başvurduğunu belirtiyor. Pyongyang yönetimi ise bu iddiaları uzun süredir reddediyor.
Sony Pictures'tan Bybit soygununa Kuzey Kore
Finansal boyut taşımamakla birlikte, Kuzey Kore’nin şüphelenilen en spekülatif siber saldırısı 2014 yılında gerçekleşmişti.
Kim Jong Un’a yönelik bir suikast komplosunu konu alan "The Interview" (Röportaj) filmi nedeniyle Hedef alınan Sony Pictures, saldırı sonrasında stüdyo yöneticileri arasındaki binlerce özel ve utanç verici e-postanın sızdırılmasıyla sarsılmıştı.
Pyongyang’ın hedefinde son dönemde ağırlıklı olarak finansal kazanç ve kripto varlıklar yer alıyor:
2022: Kuzey Koreli hackerların 620 milyon dolar değerinde kripto para çaldığı tespit edildi.
Geçen Yıl (Bybit Saldırısı): Federal Soruşturma Bürosu (FBI), Bybit borsasından 1,5 milyar dolarlık kripto varlığın çalınmasından doğrudan Kuzey Kore’yi sorumlu tuttu.
FBI, TraderTraitor grubunun çaldığı varlıkları hızlı bir şekilde Bitcoin ve diğer dijital varlıklara dönüştürerek akladığını ve nihai hedef olarak nakit paraya çevirdiğini bildirdi.
FBI, Kuzey Kore’yi genel anlamda "yasa dışı siber suçlar ve sanal varlık hırsızlığı faaliyetleri" yürütmekle suçluyor.
Raporlara göre Kuzey Kore devleti, üniversitelerdeki en yetenekli öğrencileri seçip yetiştirerek istihbarat teşkilatının denetimindeki siber korsan gruplarına dahil ediyor. İleri düzey siber savaş operasyonlarının bir kısmının ise Çin sınırına yakın bölgelerden yürütüldüğü ifade ediliyor.
6,3 milyar dolarlık soygun nasıl gerçekleşti?
Son soygunda Kuzey Koreli ajanların, Binance’in internete bağlı sıcak cüzdanını (hot wallet) fonları otomatik olarak saldırgana aktaracak şekilde manipüle etmek için özel bir yetkilendirme yetkisi kullandıkları suçlaması yöneltildi.
TRM Labs, saldırganın planın bir parçası olarak Binance’in sıcak cüzdan imzalama sistemine erişim sağlama olasılığının yüksek olduğunu belirtti.
Binance, olayın bölgeyle ve Kuzey Kore ile olası bağlantılarına ilişkin sorulara doğrudan yanıt vermedi. Şirket başlangıçta bir mühendisin dizüstü bilgisayarının ele geçirildiğini ve yetkisiz çekimlere izin verildiğini düşünmüştü; ancak daha sonra saldırının çok daha geniş kapsamlı olduğunu kabul etti.
Binance Eş CEO’su Richard Teng konuya ilişkin yaptığı açıklamada, "Daha sonra yaptığımız incelemeler ek ihlal noktalarını ortaya çıkardı" dedi. Cuma günü bir Binance sözcüsü, çalınan varlıkların yaklaşık %80'inin emniyete alındığını ancak geri kalan kısmın akıbetinin belirsizliğini koruduğunu aktardı.
Eğer iddialar doğrulanırsa, bu rekor kıran soygun, şüphelenilen Kuzey Koreli korsanların ne kadar güçlü hale geldiğini ve siber saldırı araçlarının ne kadar keskinleştiğini kanıtlıyor.
Uzmanlar, yapay zekadaki yükselişin tehdit aktörlerine otomasyon ve diğer araçlar vasıtasıyla suç işlemek için yeni yollar sunduğuna dikkat çekiyor.
Nitekim bu vakada da Binance sistemlerine sızmak için yapay zekanın kullanılmış olma ihtimali yüksek görülüyor.
Chainalysis’in de belirttiği gibi, saldırganlar bu operasyonda "daha önce hiç görülmemiş" kara para aklama yöntemleri kullandı.